

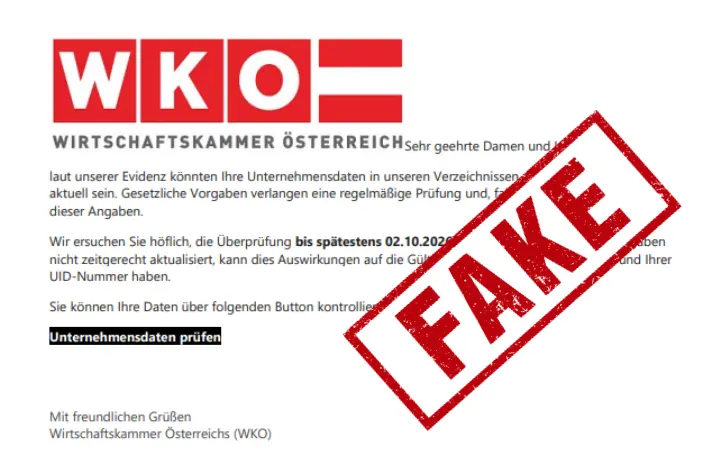
Derzeit häufen sich Betrugsversuche im Namen der Wirtschaftskammer Österreich (WKO). Mit gezielten Trojaner- und Phishing-Attacken versuchen Cyberkriminelle, Schadsoftware auf Endgeräte einzuschleusen und Login-Daten für das WKO-Portal abzugreifen, warnt Watchlist Internet.
Ein (unvollständiger) Überblick über aktuelle Fallen.
Prüfung Ihrer Unternehmensdaten – NIS-2
Die Europäische Union hat mit der NIS-2-Richtlinie ein neues Werkzeug auf den Weg gebracht, das zur Erhöhung von Netz- und Informationssicherheit beitragen soll. Ziel ist ein einheitlich hohes Niveau hinsichtlich Cybersicherheit bei Behörden und Unternehmen.
In Österreich gilt die neue Richtlinie seit 1. Oktober 2026 und betrifft bundesweit rund 4.000 Unternehmen und Einrichtungen. Diesen Stichtag, der quasi als echte „Deadline“ funktioniert, instrumentalisieren Kriminelle für ihre Zwecke. Sie versenden E-Mails, in denen eine wegen NIS-2 notwendige Überprüfung der Unternehmensdaten angekündigt wird. Dafür sollen die Empfänger:innen das Dokument im Anhang ausfüllen und bis zum 6. Oktober retournieren.
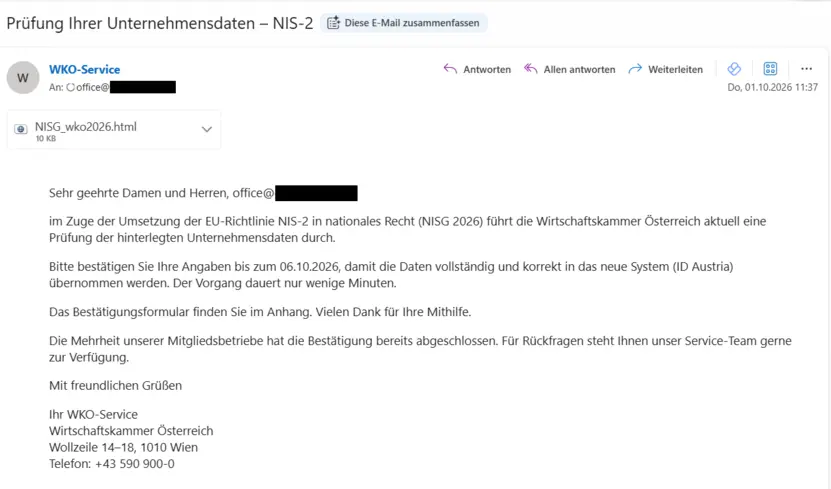
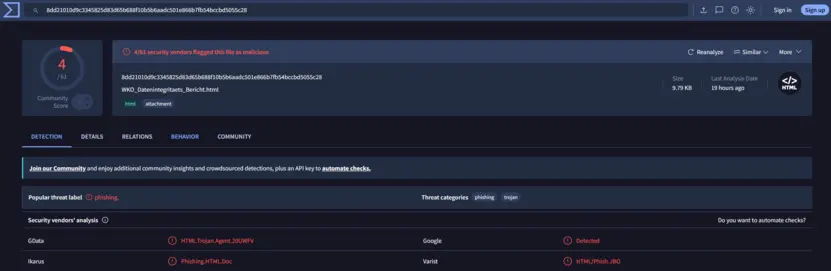
Das Problem: Wie eine Analyse zeigt, enthält der Anhang Schadsoftware. Wer ihn öffnet, macht unbemerkt den Weg für einen Trojaner frei.
Daran ist die Falle zu erkennen
So dringend die Phishing-Nachricht auch klingt und so real die NIS-2-Richtlinie auch ist, die E-Mail verrät sich an einigen klassischen Stellen:
- Der Absendername lautet zwar WKO-Service, die tatsächliche Absenderadresse nutzt aber die Mail-Domain wko.com – und diese hat nichts mit der offiziellen Domain der WKO – wko.at – zu tun.
- In der Mail-Signatur wird die Postadresse Wollzeile 14-18 im ersten Wiener Gemeindebezirk genannt. Die WKO hat dort keinen Sitz.
Bestätigung der Daten für ID Austria
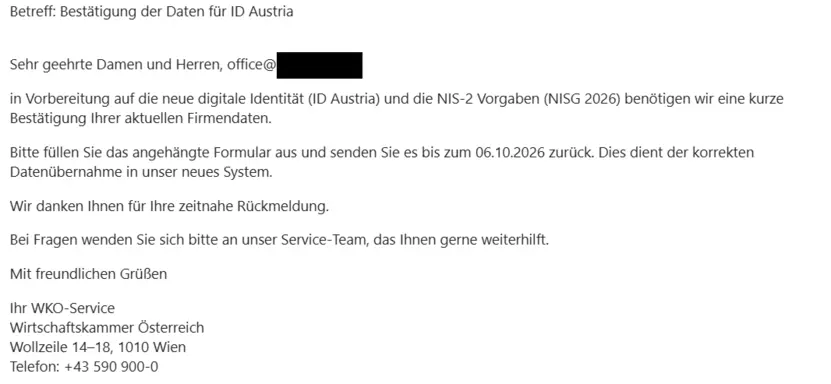
Im Grunde handelt es sich um dieselbe Masche wie die NIS-2-Variante, nur mit einer anderen Überschrift. Auch hier wird die neue Richtlinie – neben der Vorbereitung auf die “neue digitale Identität (ID Austria)” – als Grund für eine notwendige Bestätigung der Firmendaten vorgeschoben und auch hier soll das angehängte Formular ausgefüllt und zurückgesendet werden.
Ebenfalls identisch sind die verräterischen Indizien: Fake-Absenderadresse und falsche Postadresse.
E-Rechnungspflicht 2026 – Bestätigung Ihrer Daten
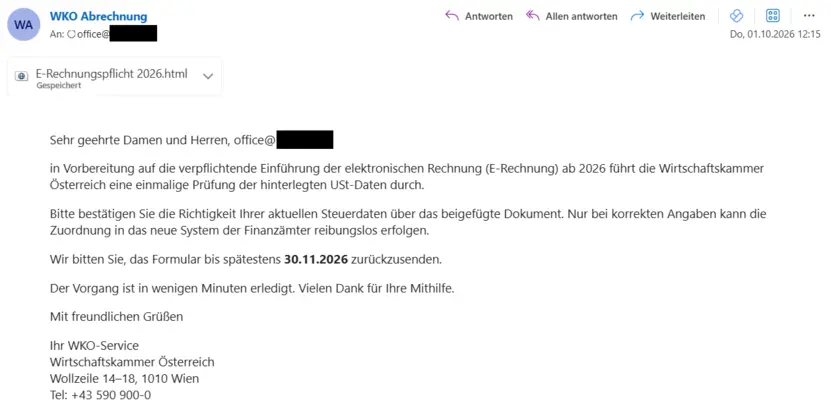
Bei dieser Version bedienen sich die Kriminellen einer anderen Geschichte, ihr Ziel bleibt allerdings gleich: Das Einschleusen von Schadsoftware auf das Endgerät des Opfers.
Im Zentrum steht diesmal die angeblich verpflichtende Einführung der elektronischen Rechnung […] ab 2026. Vor diesem Hintergrund sei eine einmalige Prüfung der hinterlegten USt-Daten notwendig.
Daran ist die Falle zu erkennen
Da es sich um eine weitere Variante des Schadsoftware-Masche handelt, kommen hier (fast nur) dieselben Kriterien zum Tragen wie in den ersten beiden Fällen:
- Der Absendername lautet WKO Abrechnung, die konkrete Adresse nutzt aber ebenfalls die Fake-WKO-Domain wko.com.
- Auch in dieser Signatur findet sich die Wollzeile 14-18 als angebliche Postadresse.
- Ein weiterer Punkt: Die elektronische Rechnung ist in Österreich nicht verpflichtend bzw. ist sie das aktuell nur in einer Konstellation. Und zwar bei Geschäften mit dem Bund. In allen anderen Situationen kann weiterhin die Papier-Rechnung genutzt werden.
Offizielle Jahresendinformation 2026
Neben den Schadsoftware-Fallen zählen klassische Phishing-Fallen unverändert zum Bedrohungsbild. Die erste aktuelle Variante ist sozusagen „jahreszeittypisch“ und nutzt die offizielle Jahresendinformation 2026 als Köder.
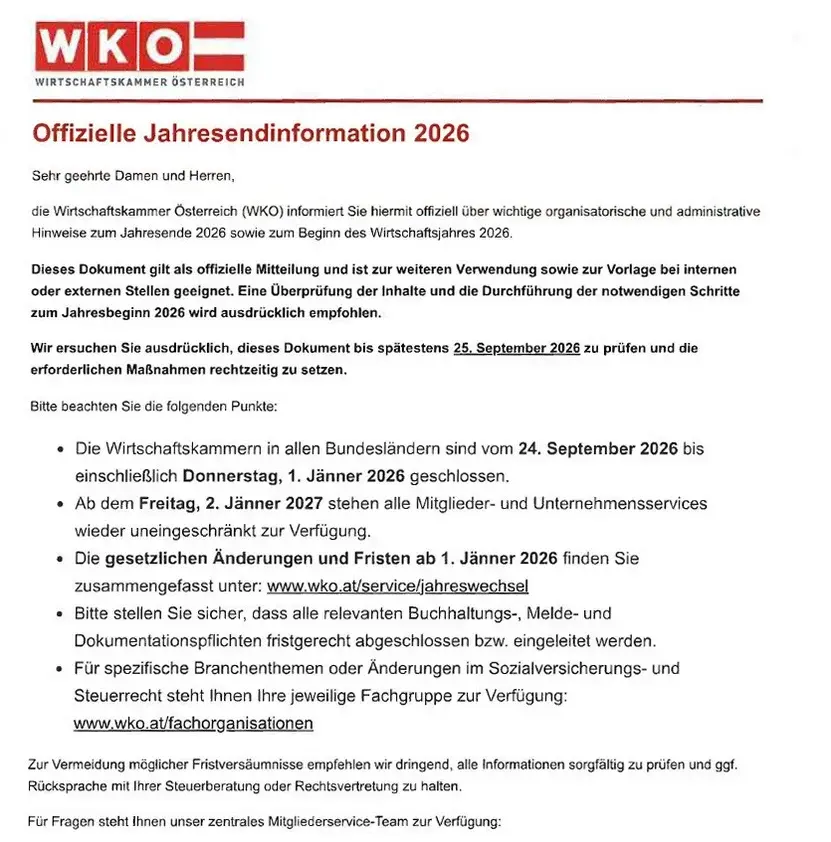
Im Anhang der E-Mail findet sich ebenfalls ein HTML-Dokument. Wer dieses öffnet, landet auf einer täuschend echt nachgebauten WKO-Login-Seite. Auf der soll man sich Einloggen & Steuerstatus und -bescheide prüfen können.
Tatsächlich führt der Login-Button nicht zur WKO, sondern leitet auf eine externe Domain weiter, die nichts mit der Wirtschaftskammer Österreich zu tun hat. Ziel der Masche ist das Abgreifen von Anmeldedaten.
Daran ist die Falle zu erkennen
Neben den üblichen Hinweisen (Absenderadresse passt nicht zur WKO; Weiterleitung auf Domain, die nichts mit der WKO zu tun hat) zeigt besonders das angehängte Dokument erstaunlich viele Fehler:
- Angeblich seien die Wirtschaftskammern aller Bundesländer von 24. September 2026 bis einschließlich Donnerstag, 1. Jänner 2026 geschlossen.
- Das Dokument verspricht wichtige organisatorische und administrative Hinweise zum Jahresende 2026 sowie zum Beginn des Wirtschaftsjahres 2026.
- Zudem wird eine Überprüfung der Inhalte und die Durchführung der notwendigen Schritte zum Jahresbeginn 2026 ausdrücklich empfohlen.
Es wirkt, als hätten die Kriminellen die Vorlage aus dem Vorjahr einfach übernommen und nicht ausreichend angepasst. Ein Schlampigkeitsfehler.
Fake-Seite, reale Links! Besonders gefährlich am Fake-Login-Portal ist der Umstand, dass einige dort zu findende Links tatsächlich auf die echte WKO-Seite weiterleiten. Das soll bei den potenziellen Opfern Vertrauen erzeugen.
UID- und Firmenbuchnummer
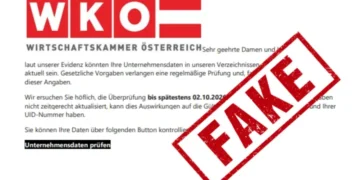
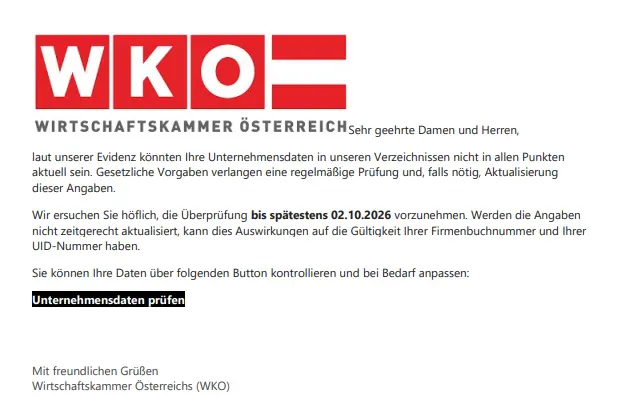
Das letzte Mitglied des aktuellen WKO-Betrugs-Quintetts arbeitet mit der notwendigen Überprüfung angeblich veralteter Unternehmensdaten. Gesetzliche Vorgaben verlangen eine regelmäßige Prüfung und, falls nötig, Aktualisierung dieser Angaben. Bleibt dieser Check aus, kann dies Auswirkungen auf die Gültigkeit Ihrer Firmenbuchnummer und Ihrer UID-Nummer haben.
Wie gut, dass in der E-Mail ein Link mit der Beschriftung Unternehmensdaten prüfen zu finden ist.
In Wahrheit sollen über diese Weiterleitung Login-Daten von WKO-Mitglieder gephisht werden.
Daran ist die Falle zu erkennen
Das Fake-Login-Portal liefert – wie bereits bei der Jahresendinformation-Masche der Falle – einige Anhaltspunkte, an denen sich die Betrugsabsicht erkennen lässt. Zwei weitere wichtige Punkte:
- Die E-Mail ist generisch an „Sehr geehrte Damen und Herren“ adressiert und nicht an ein konkretes Unternehmen.
- In der Signatur verabschiedet sich die Wirtschaftskammer Österreichs – eine unübliche Selbstbezeichnung, da üblicherweise der Titel ohne abschließendes S genutzt wird.